
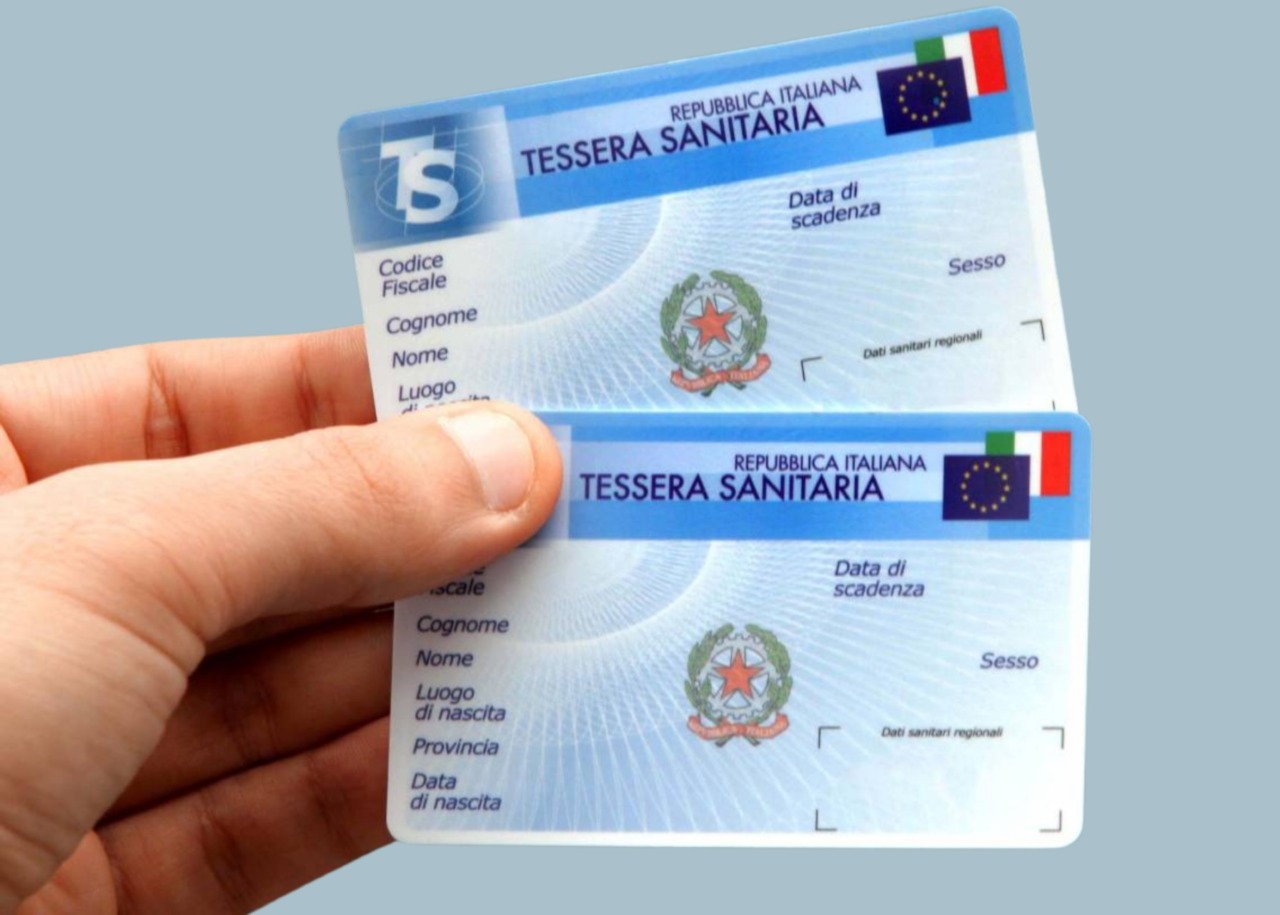
Il ministero della Salute segnala una nuova campagna di phishing che sfrutta il nome dell’amministrazione per sottrarre dati personali e sensibili. Nelle e-mail in circolazione, i destinatari vengono invitati a sostituire o rinnovare la Tessera Sanitaria, con richiami anche a presunti rimborsi e bonus.
Il meccanismo del raggiro
Il messaggio contiene un link che, secondo quanto segnalato dal ministero, dovrebbe consentire di completare la procedura di rinnovo. Il collegamento conduce invece a un sito web contraffatto, costruito con un aspetto simile a quello delle piattaforme istituzionali. All’interno della pagina viene chiesto di compilare un modulo con numerose informazioni personali e sensibili.
I dati raccolti attraverso il modulo potrebbero essere impiegati per finalità illecite, tra cui la rivendita delle informazioni, la clonazione di documenti e ulteriori frodi. L’iniziativa non proviene dai canali ufficiali: il ministero chiarisce infatti di non inviare e-mail per chiedere l’inserimento di dati personali tramite moduli online non istituzionali.
Come riconoscere e gestire il messaggio
Tra gli elementi da verificare ci sono il mittente, la correttezza dell’italiano, la presenza di un testo rivolto realmente al destinatario e la coerenza grafica del messaggio. Anche una sola anomalia, come caratteri utilizzati in modo incoerente, frasi prive di senso o un contenuto assemblato in modo approssimativo, deve indurre a considerare l’e-mail pericolosa.
Il ministero raccomanda di non cliccare sui link contenuti nei messaggi sospetti, di non fornire dati personali o sensibili e di cancellare immediatamente l’e-mail. Per informazioni e aggiornamenti è necessario utilizzare esclusivamente i siti istituzionali del ministero della Salute e delle altre amministrazioni competenti. La nuova Tessera Sanitaria, viene ricordato, è inviata automaticamente alla scadenza di quella precedente.
Un episodio analogo era stato segnalato lo scorso aprile. In quell’occasione le false e-mail invitavano gli utenti ad aggiornare i propri dati nel Fascicolo sanitario elettronico. Anche quel collegamento portava a una pagina contraffatta, dove venivano richieste informazioni personali e sensibili, compresi i dati bancari.