
Le agenzie di sicurezza europee stanno verificando se le minacce di bomba coordinate che, nel corso della settimana, hanno interessato decine di voli possano essere riconducibili alla Russia. Secondo quanto riferito dal Financial Times sulla base di informazioni raccolte da funzionari dell’intelligence, è in corso un’indagine transfrontaliera per ricostruire l’origine dei messaggi e individuare i responsabili.
Alcuni esponenti dei servizi europei considerano l’ipotesi russa la più probabile sulla base del possibile movente, delle modalità operative, dei precedenti e dei primi elementi emersi. Tra le piste di lavoro c’è quella che porta ad attivisti filo-Cremlino o a gruppi hacker. Gli investigatori, tuttavia, sottolineano che l’attribuzione resta incerta e che potrebbe non essere possibile arrivare a una conclusione definitiva.
Minacce anonime e precedenti
Le email sono partite da account anonimi e da diverse aree geografiche; una di esse è stata rintracciata in Colombia. Molti messaggi erano scritti nella lingua dei destinatari. In una comunicazione inviata ai media irlandesi, gli autori hanno sostenuto di aver sperimentato il multithreading, reclutato residenti europei e ottenuto l’accesso a dispositivi, server e account compromessi. Gli investigatori non ritengono comunque che gli autori costituiscano una minaccia reale per l’aviazione europea.
Una minaccia inviata giovedì all’aeroporto di Fiumicino era stata attribuita al gruppo sciovinista russo Male State. Il fondatore Vladislav Pozdnyakov ha negato il coinvolgimento dell’organizzazione. Secondo Vidas Ksanas, responsabile della sicurezza degli aeroporti lituani, il gruppo o persone che dichiaravano di rappresentarlo avevano già rivolto minacce simili agli scali del Paese.
Il caso presenta analogie con una serie di falsi allarmi registrati in Lituania nell’ottobre 2023, quando oltre 1.500 segnalazioni colpirono scuole e asili. Le autorità di Vilnius parlarono di un’attore statale senza identificarlo pubblicamente, mentre negli ambienti dell’intelligence la responsabilità venne attribuita ad attivisti russi, probabilmente incoraggiati dai servizi del Cremlino. Anche qualora l’origine fosse ricondotta ad ambienti filo-russi, resterebbe da chiarire se e in quale misura apparati statali abbiano diretto, incoraggiato o autorizzato le operazioni.
L’incursione nella società del Brennero
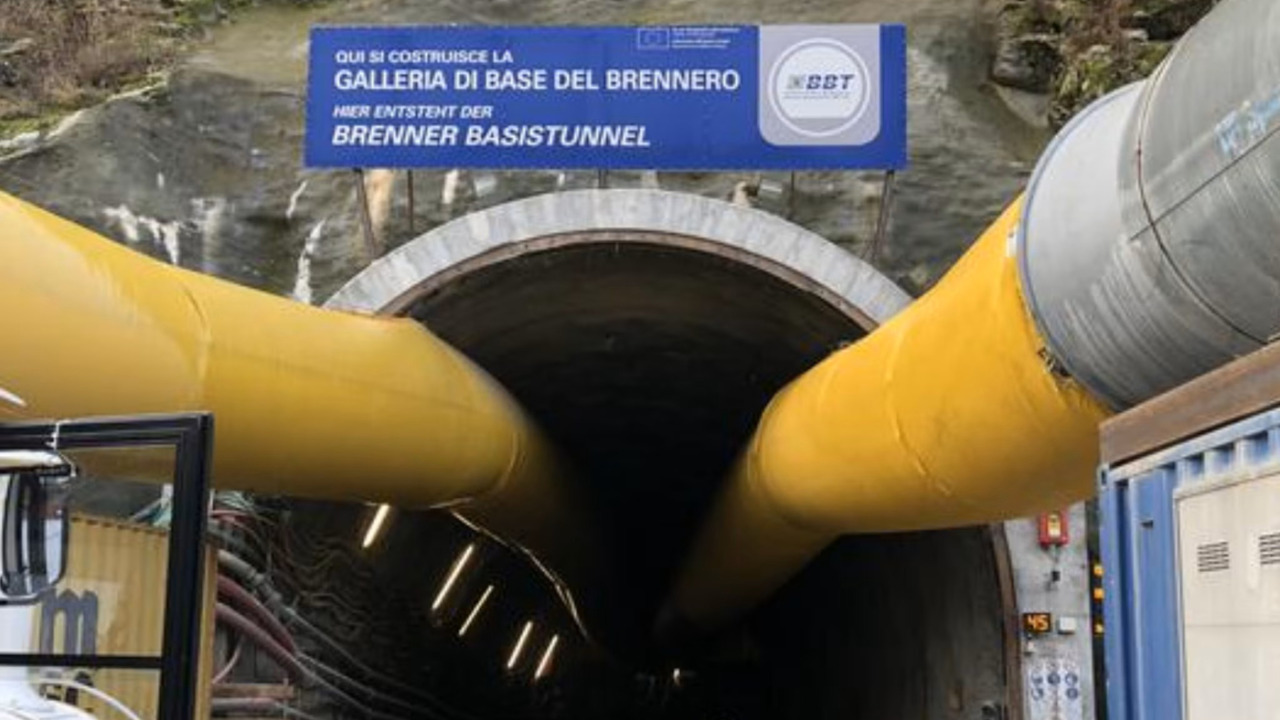
Un’episodio distinto ha riguardato Bbt Se, la società responsabile del Tunnel del Brennero. Come riferisce il quotidiano Tiroler Tageszeitung, soggetti non autorizzati hanno avuto accesso a dati raggiungibili tramite Internet. L’azienda ha attivato i protocolli di sicurezza subito dopo aver rilevato l’incidente, isolando i sistemi coinvolti e avviando analisi forensi.
Secondo le informazioni disponibili, l’attacco informatico non ha avuto ripercussioni sulle attività operative della società. Le verifiche dovranno ora chiarire la portata dell’accesso ai dati e la natura dell’azione, mentre sul fronte delle minacce agli aeroporti l’indagine europea prosegue senza un’attribuzione conclusiva.