
La Francia accusa l’Iran di aver organizzato gli attacchi informatici che hanno mandato in tilt i frigoriferi di centinaia di supermercati. L’Italia, invece, continua a indicare gruppi di hacker filorussi come responsabili delle incursioni subite sul proprio territorio. Due piste differenti, che confermano quanto sia complesso individuare i responsabili della nuova ondata di guerra ibrida che sta interessando l’Europa.
Lunedì 9 novembre 2026, durante la riunione dei ministri degli Esteri del G7 a Parigi, il governo francese ha attribuito il sabotaggio informatico dell’11 e 12 ottobre a un’unità collegata ai Guardiani della Rivoluzione iraniani, annunciando una risposta diplomatica e sanzioni a livello europeo. Il ministro degli Esteri italiano Antonio Tajani ha però precisato che, per gli episodi avvenuti in Italia, gli elementi finora disponibili puntano verso un’altra direzione.
Frigoriferi fino a 50 gradi: che cosa è successo in Francia
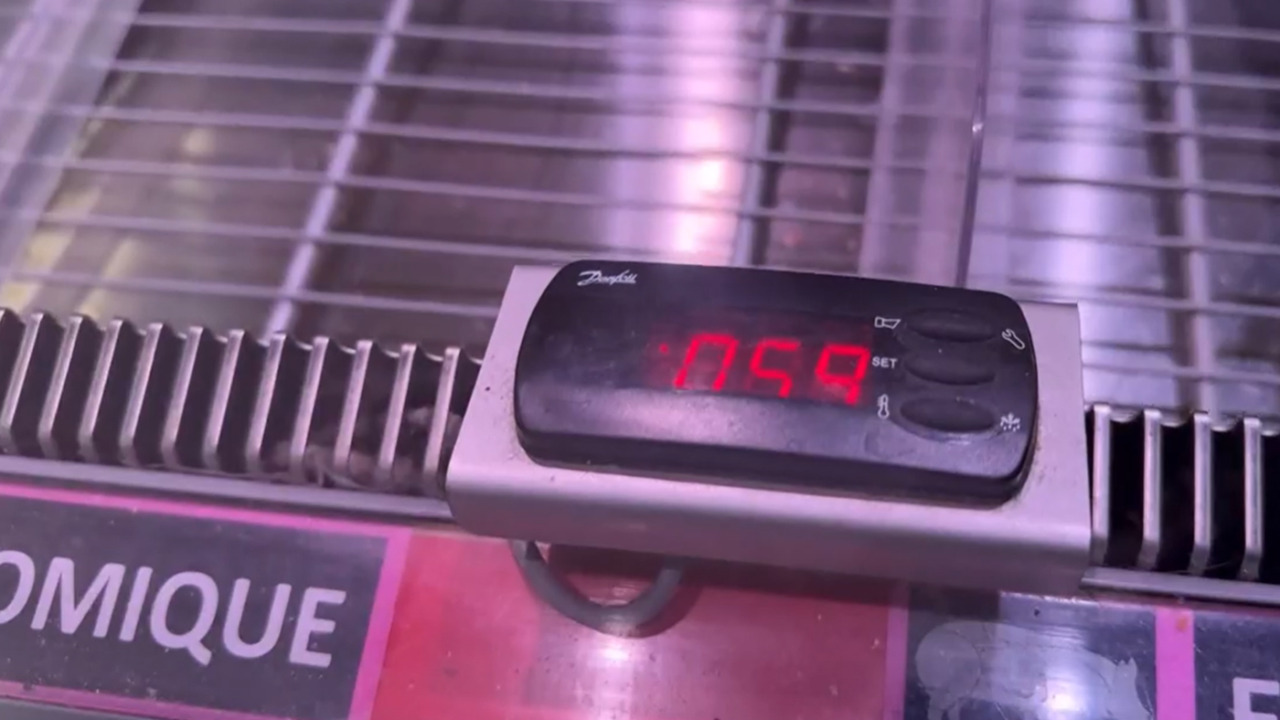
Gli attacchi risalgono alla notte tra l’11 e il 12 ottobre e hanno interessato i sistemi di refrigerazione di numerosi supermercati francesi. Gli hacker sono riusciti a intervenire da remoto sui dispositivi che regolano le temperature di frigoriferi e congelatori, provocando un riscaldamento anomalo delle apparecchiature.
Il sabotaggio ha coinvolto circa 700 punti vendita, con temperature che in alcuni casi hanno raggiunto i 50 gradi. Le anomalie sono durate diverse ore, costringendo i gestori a eliminare grandi quantità di alimenti freschi e surgelati. Fra le catene interessate figurano Carrefour, Intermarché, Monoprix e Coopérative U. Per alcune aziende le perdite economiche sono state particolarmente rilevanti.
Parigi: “Responsabili i Guardiani della Rivoluzione”
Il ministro degli Esteri francese Jean-Noël Barrot ha attribuito ufficialmente gli attacchi al Corpo delle Guardie della Rivoluzione islamica dell’Iran, definendo l’operazione senza precedenti per dimensioni e aggressività.
Les 11 et 12 octobre, près de 700 sites de distribution ont été touchés par une campagne cyber d’une ampleur et d’une agressivité inédites.
Aujourd’hui, grâce au travail des services de l’Etat, nous connaissons les responsables : les Gardiens de la Révolution de la République Islamique d’Iran.
L’ambassadeur d’Iran a été convoqué. Nous allons sanctionner les auteurs et prendre toutes mesures que nous jugeons nécessaires et proportionnées pour répondre à ces attaques et dissuader ceux qui songeraient à les reproduire.
— Jean-Noël Barrot (@jnbarrot) November 9, 2026
La procura di Parigi ha aperto un’indagine giudiziaria che riguarda i vertici di Shahid Kaveh, un’unità informatica offensiva ritenuta affiliata all’apparato cibernetico dei Pasdaran. Gli investigatori francesi stanno ricostruendo le responsabilità attraverso elementi tecnici e informazioni raccolte dai servizi di sicurezza. Il governo ha convocato l’ambasciatore iraniano e annunciato l’intenzione di promuovere sanzioni europee nei confronti dei responsabili.
Tajani: “In Italia attacchi di hacker filorussi”
A margine dello stesso G7, Antonio Tajani ha distinto la situazione italiana da quella francese.
“Certamente gli attacchi ibridi riguardanti l’Italia sono degli hacker filorussi. Non sappiamo se poi c’è il governo dietro“, ha dichiarato il ministro.
Tajani ha spiegato che alcuni gruppi si sono definiti filorussi attraverso le proprie rivendicazioni, ma ha evitato di attribuire direttamente le operazioni allo Stato russo.
“Non possiamo parlare di Russia, però sono hacker filorussi per loro stessa ammissione”, ha precisato. Il leader forzista ha poi richiamato l’attenzione sulla coincidenza temporale degli episodi: “Certamente sono attacchi che avvengono nello stesso momento ed evidentemente c’è un coordinamento”.
Dai supermercati agli aerei: la guerra che colpisce la quotidianità
Nelle ultime settimane diversi Paesi europei hanno registrato attacchi informatici, minacce contro voli commerciali e tentativi di interferenza con servizi essenziali. Nel mirino non finiscono soltanto istituzioni e apparati militari, ma anche supermercati, trasporti e strutture sanitarie. È una delle caratteristiche della guerra ibrida: utilizzare strumenti diversi, tra cui sabotaggio digitale, disinformazione e intimidazioni, per destabilizzare un Paese senza ricorrere necessariamente a un attacco militare tradizionale.
Su richiesta dell’Italia, il tema è entrato nell’agenda del G7 di Parigi del 9 e 10 novembre, con l’obiettivo di rafforzare la cooperazione tra governi e sistemi di sicurezza.